Security Services
MSSP mit 7×24 Security Operations Center für ganzheitliche Cyber Security
Ganzheitliche Security Services für moderne IT-Landschaften
Wer IT betreibt, muss IT-Sicherheit strategisch denken. Angriffe werden komplexer, Bedrohungen verlagern sich zunehmend auf Identitäten, Endpunkte und hybride Cloud-Umgebungen. Klassische Basismaßnahmen wie Firewalls oder Antivirenschutz allein reichen nicht mehr aus.
Als Managed Security Service Provider (MSSP) unterstützt DATAGROUP Unternehmen mit ganzheitlichen Security Services – von der Risikoanalyse über den präventiven Schutz bis zur professionellen Reaktion auf IT-Sicherheitsvorfälle. Unsere Sicherheitsarchitektur orientiert sich am international etablierten NIST Framework mit den Phasen Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen.
Ihre Vorteile auf einen Blick
- Ganzheitliche, produktunabhängige Sicherheitsstrategien
- 7×24 Security Operation Center zur Behandlung von IT-Sicherheitsvorfällen
- Frühzeitige Erkennung von Bedrohungen durch SIEM- und XDR- Technologien
- Zertifizierte Sicherheitsprozesse nach ISO 27001 und BSI-Standards
- Nachhaltige Gewährleistung von Datensicherheit und Systemverfügbarkeit
- Managed Security Operation Center
- Security Information and Event Management
- Managed XDR
- Managed EDR
- Vulnerability Management
- External Attack Surface Management
Managed Security Operation Center (SOC)
Kernmerkmale:
- 7×24 Monitoring sicherheitskritischer Systeme
- Strukturierte Analyse und Priorisierung von IT-Sicherheitsvorfällen
- Definierte Incident-Response-Prozesse mit klarer Verantwortlichkeit
Security Information and Event Management (SIEM)
Unser SIEM-Service sammelt und korreliert sicherheitsrelevante Ereignisdaten aus komplexen IT-Umgebungen. Als IT-Sicherheitsfirma nutzt DATAGROUP vordefinierte Use Cases, verdächtige Aktivitäten werden in Echtzeit erkannt und lösen die im Use Case festgelegten Aktionen aus, um die Risiken eines erfolgreichen Angriffs zu minimieren.
So werden potenzielle IT-Sicherheitsvorfälle identifiziert, bevor sie geschäftskritische Auswirkungen entfalten.
Kernmerkmale:
- Zentrale Log-Korrelation über heterogene Systeme
- Echtzeit-Erkennung sicherheitsrelevanter Anomalien
- Use-Case-basierte Angriffserkennung
Managed XDR – Extended Detection & Response
Managed XDR erweitert die klassische Ereignisanalyse um eine systemübergreifende Bedrohungskorrelation. Als IT-Security-Dienstleister integrieren wir unterschiedliche Sicherheitsquellen, um komplexe Angriffsmuster frühzeitig sichtbar zu machen.
Die intelligente Verknüpfung von Ereignisdaten verbessert die Datensicherheit und reduziert Reaktionszeiten bei IT-Sicherheitsvorfällen.
Kernmerkmale:- Systemübergreifende Bedrohungskorrelation
- Automatisierte Reaktionsmechanismen
- Integration in bestehende Sicherheitsarchitekturen
Managed EDR – Endpoint Detection & Response
Endpoints sind ein zentrales Angriffsziel. Managed EDR überwacht Server und Clients kontinuierlich und erkennt auch fortschrittliche Bedrohungen wie Malware oder verdächtige Prozessaktivitäten.
Als IT-Sicherheitsfirma sorgen wir so für zusätzliche Schutzschichten innerhalb der Unternehmens-IT.
Kernmerkmale:
- Überwachung von Servern und Clients
- Analyse verdächtiger Aktivitäten auf Endpunkten
- Eindämmung kompromittierter Systeme
Vulnerability Management
Schwachstellen können überall auftreten. In bestehenden Systemen, in neuen Systemen, in der Software selbst oder durch unsichere Konfigurationen. Unser Vulnerability Management Service identifiziert und bewertet diese Risiken strukturiert.
So werden potenzielle Angriffspunkte reduziert und IT-Sicherheitsvorfälle proaktiv vermieden.
Kernmerkmale:
- Regelmäßige Schwachstellenanalysen
- Risikobewertung und Priorisierung
- Handlungsempfehlungen zur Behebung
External Attack Surface Management
External Attack Surface Management betrachtet Ihre IT aus Sicht potenzieller Angreifer. Als IT-Security-Dienstleister analysieren wir kontinuierlich öffentlich erreichbare Systeme auf digitale Angriffsflächen.
Durch die transparente Bewertung externer Risiken stärken wir die Datensicherheit und minimieren die Wahrscheinlichkeit von IT-Sicherheitsvorfällen.
Kernmerkmale:
- Analyse externer Angriffsflächen
- Identifikation exponierter Systeme
- Kontinuierliche Risikoüberwachung
Sprechen Sie mit uns über Ihr Projekt

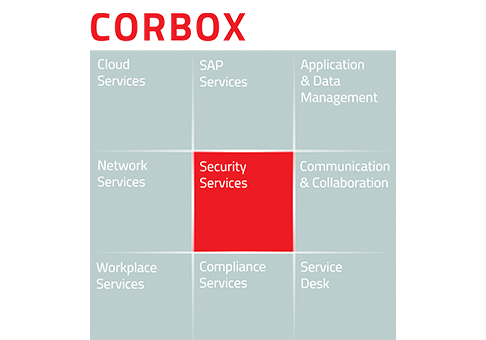
Security Services als zentraler Teil der CORBOX
Die Security Services von DATAGROUP sind in die CORBOX eingebettet – das modulare Serviceportfolio für einen ganzheitlich gesteuerten IT-Betrieb. CORBOX steht für „Corporate IT out of the Box“ und beschreibt ein standardisiertes, zertifiziertes Leistungsmodell, das technische Services, Betriebsprozesse und Governance miteinander verbindet.
Im Sicherheitskontext bedeutet das: Monitoring, Incident Response, Infrastruktur, Cloud, Network, Workplace und Service Desk greifen ineinander, statt isoliert nebeneinander zu stehen. Sicherheitsmaßnahmen werden nicht als Einzeltechnologien betrieben, sondern als Bestandteil einer abgestimmten Gesamtarchitektur.
Durch diese strukturierte Einbettung entstehen klare Verantwortlichkeiten, transparente Prozesse und ein konsistentes Sicherheitsniveau über alle IT-Bereiche hinweg.
Podcasts zum Thema


Security Services Kundenprojekte

STARK Deutschland – Sichere IT-Transformation im Rahmen eines Carve-Outs
Im Rahmen eines IT-Carve-Outs unterstützte DATAGROUP STARK Deutschland beim Aufbau einer sicheren und leistungsfähigen IT-Landschaft. Security Services wie Mobile Device Management sowie der sichere Betrieb von Netzwerk- und Infrastrukturservices schufen die Grundlage für einen geschützten und stabilen IT-Betrieb nach der Trennung vom Mutterkonzern.

Drees & Sommer – Mobile Device Management für mehr Sicherheit und Kontrolle
Für Drees & Sommer implementierte DATAGROUP ein Mobile Device Management zur zentralen Verwaltung und Absicherung mobiler Endgeräte. Sicherheitsrichtlinien, Gerätekontrolle und einheitliche Verwaltungsprozesse tragen dazu bei, Unternehmensdaten auf Smartphones und Tablets zuverlässig zu schützen und Compliance-Anforderungen im mobilen Arbeiten zu unterstützen.
FAQ – Häufige Fragen zu Security Services
Ein Security Operation Center überwacht IT-Systeme rund um die Uhr, analysiert sicherheitsrelevante Ereignisse und koordiniert die Behandlung von IT-Sicherheitsvorfällen. Ziel ist es, Bedrohungen frühzeitig zu erkennen, zu bewerten und strukturierte Gegenmaßnahmen einzuleiten.
IT-Sicherheitsvorfälle werden durch Technologien wie SIEM (Security Information and Event Management), XDR (Extended Detection & Response) und EDR (Endpoint Detection & Response) identifiziert. Diese Systeme analysieren Log-Daten, korrelieren Ereignisse und erkennen Anomalien in Echtzeit.
Vulnerability Management identifiziert und bewertet Schwachstellen in IT-Systemen, bevor sie ausgenutzt werden können. Durch regelmäßige Analysen und priorisierte Maßnahmen wird die Angriffsfläche reduziert und die Datensicherheit nachhaltig gestärkt.
Ein IT-Security-Dienstleister integriert Sicherheitslösungen in ein ganzheitliches Betriebsmodell und übernimmt deren kontinuierliche Betreuung. Entscheidend ist dabei ein 7×24 Security Operations Center (SOC), das sicherheitsrelevante Ereignisse überwacht, Bedrohungen analysiert und IT-Sicherheitsvorfälle koordiniert bearbeitet. Ergänzt wird dies durch Beratung, präventive Sicherheitsmaßnahmen sowie klar definierte Incident-Response-Prozesse.
Moderne Security Services sind modular aufgebaut und lassen sich in On-Premise-, Cloud- oder hybride IT-Umgebungen integrieren. Entscheidend ist eine abgestimmte Architektur, die bestehende Systeme berücksichtigt und zentrale Sicherheitsmechanismen verbindet.